-42%
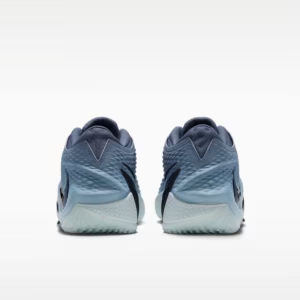
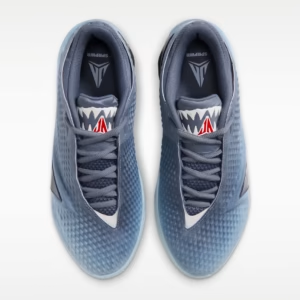
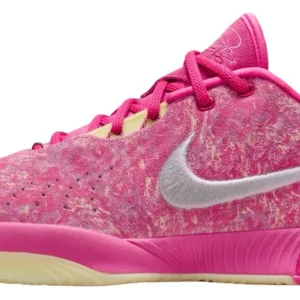
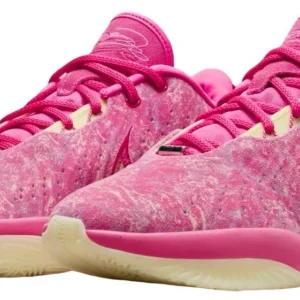
Nike JA4
Giá gốc là: 3,600,000₫.2,100,000₫Giá hiện tại là: 2,100,000₫.
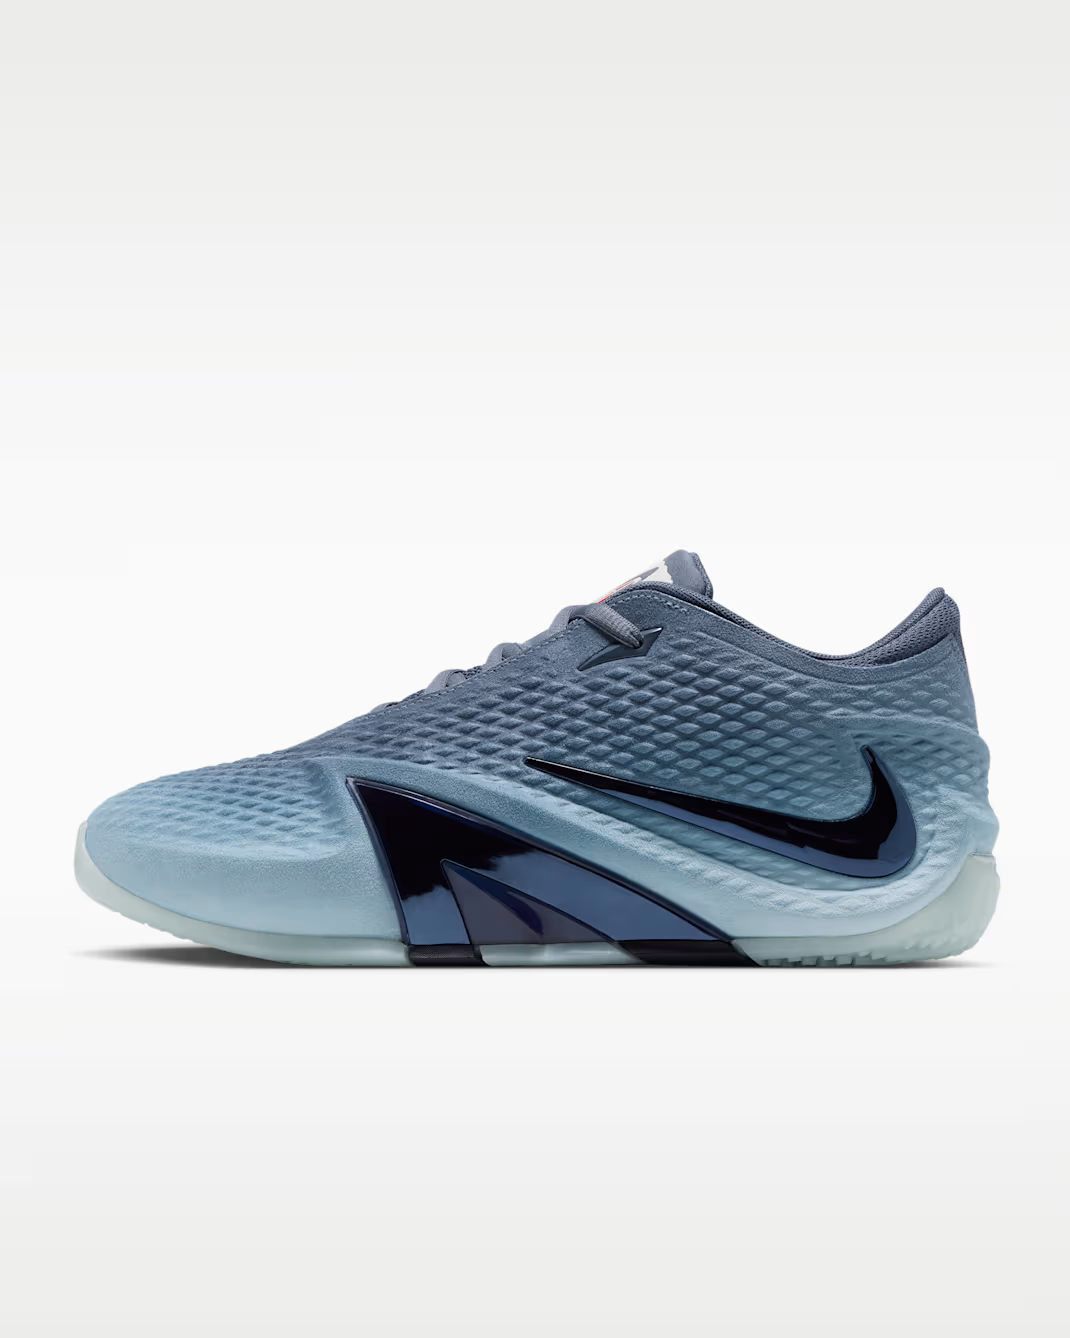
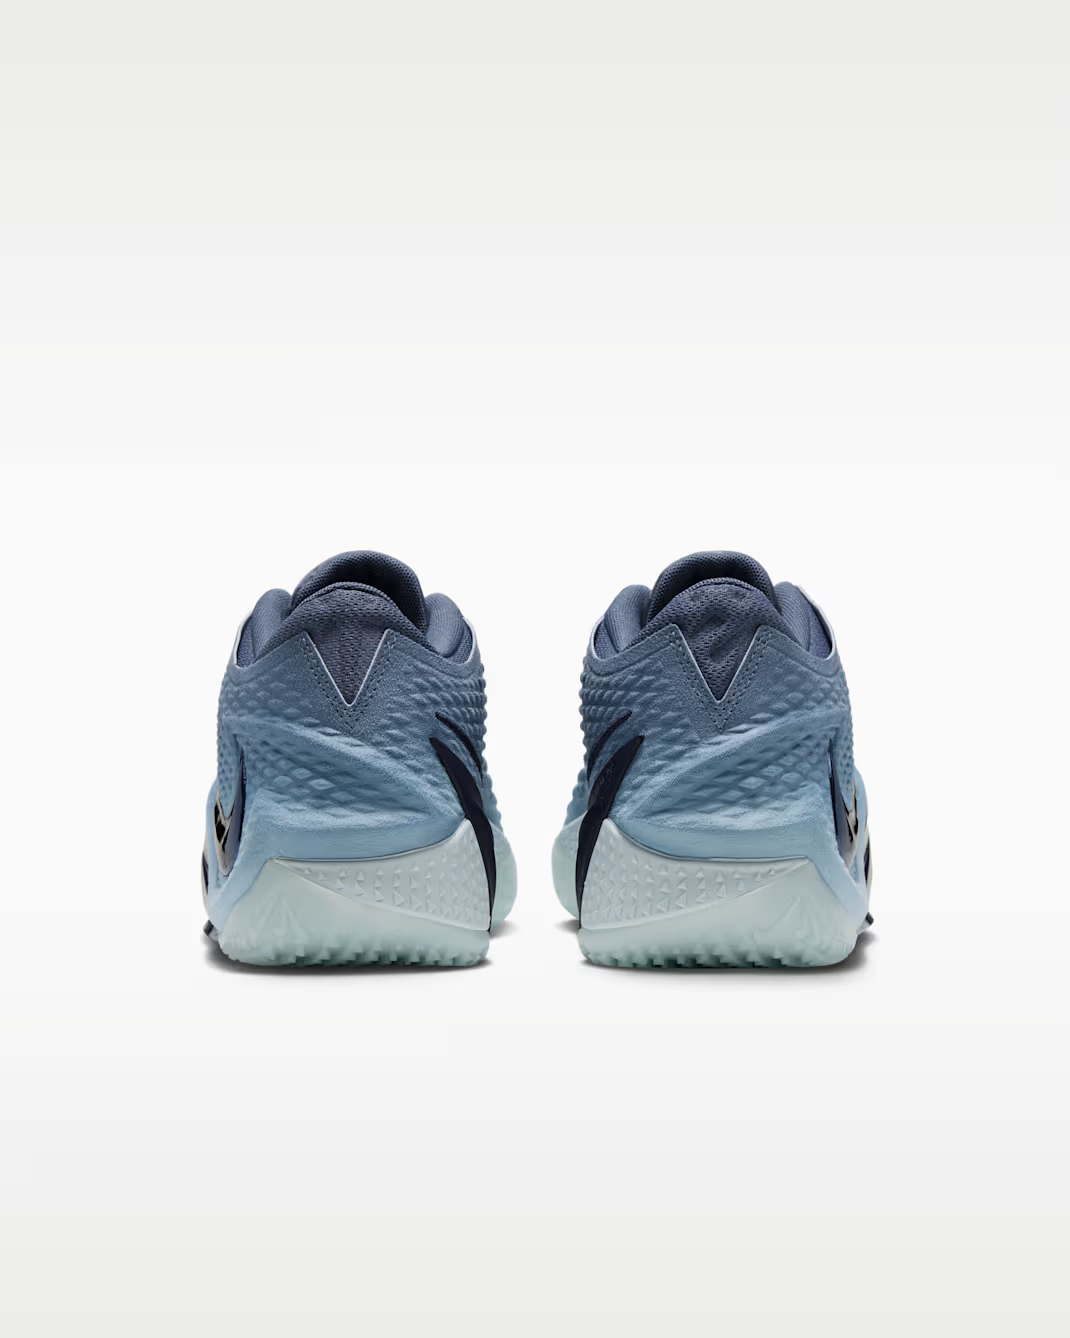
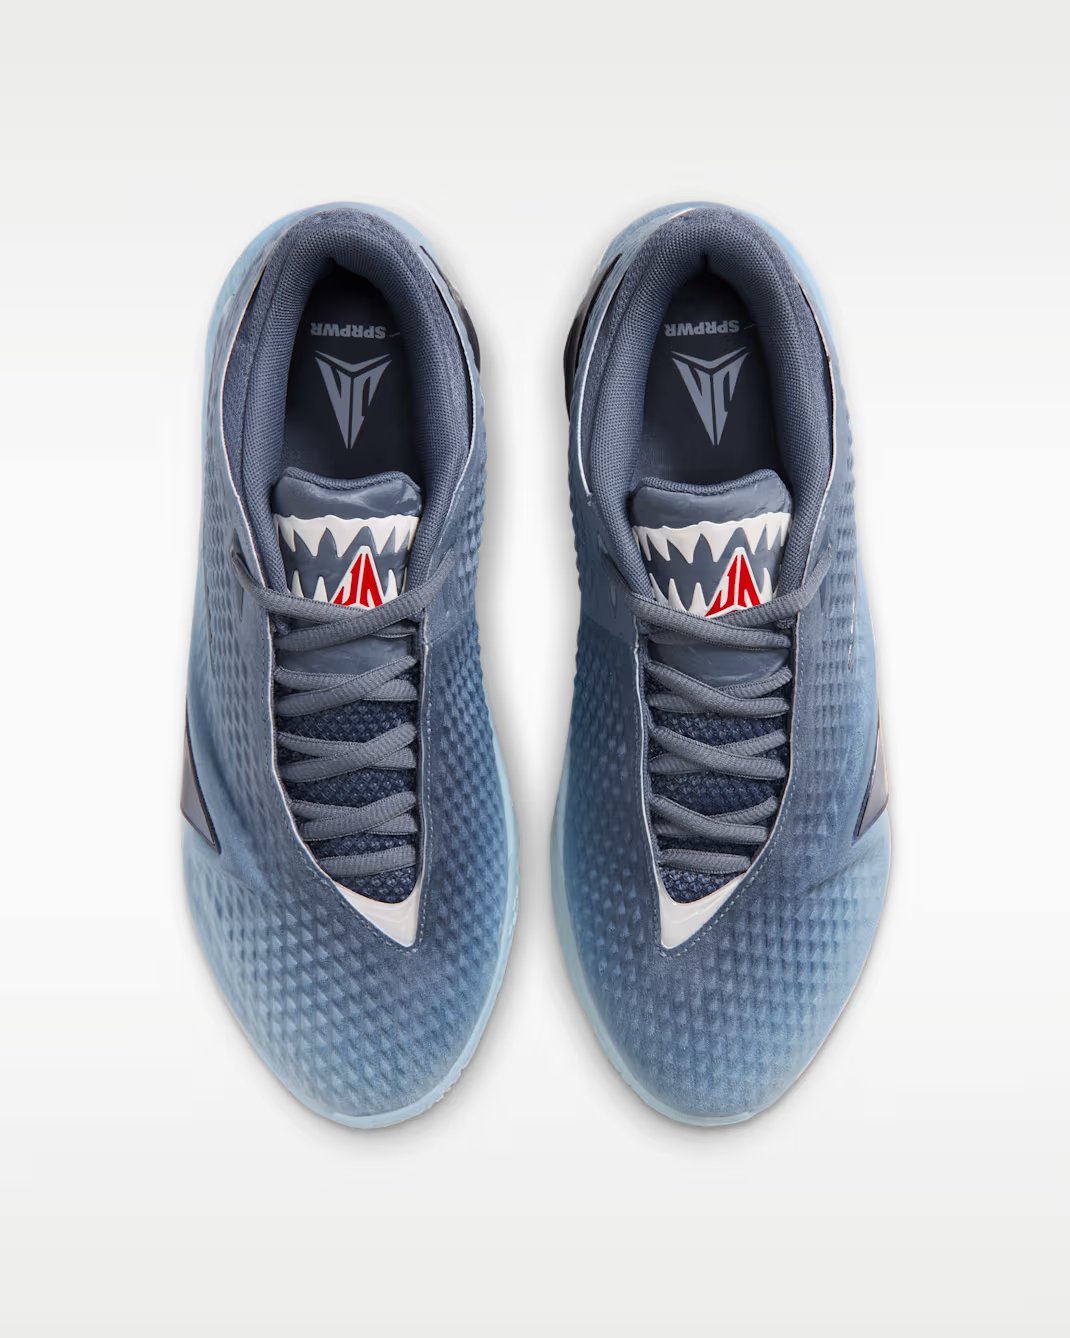
Nike Ja 4 là mẫu giày signature thế hệ thứ tư của cầu thủ bóng rổ Ja Morant, được thiết kế chuyên biệt cho lối chơi tốc độ, bùng nổ và thường xuyên đổi hướng của các hậu vệ.
- Hệ thống đệm mới. Nike chuyển từ đệm ZoomX của bản Ja 3 sang sử dụng bộ đệm Cushlon 3.0 kết hợp cùng miếng lót giày công nghệ bọt siêu tới hạn (Superpower sockliner), giúp tăng độ ổn định và cảm giác đầm chân khi tiếp đất mà vẫn giữ được độ nảy tốt.
- Khung giữ chân Ja-Frame. Thân giày được gia cố bằng cấu trúc nhựa TPU cứng cáp gọi là Ja-Frame ôm dọc từ má ngoài xuống đế, đóng vai trò khóa chặt bàn chân trong các pha phanh gấp hoặc chuyển hướng đột ngột ở tốc độ cao.
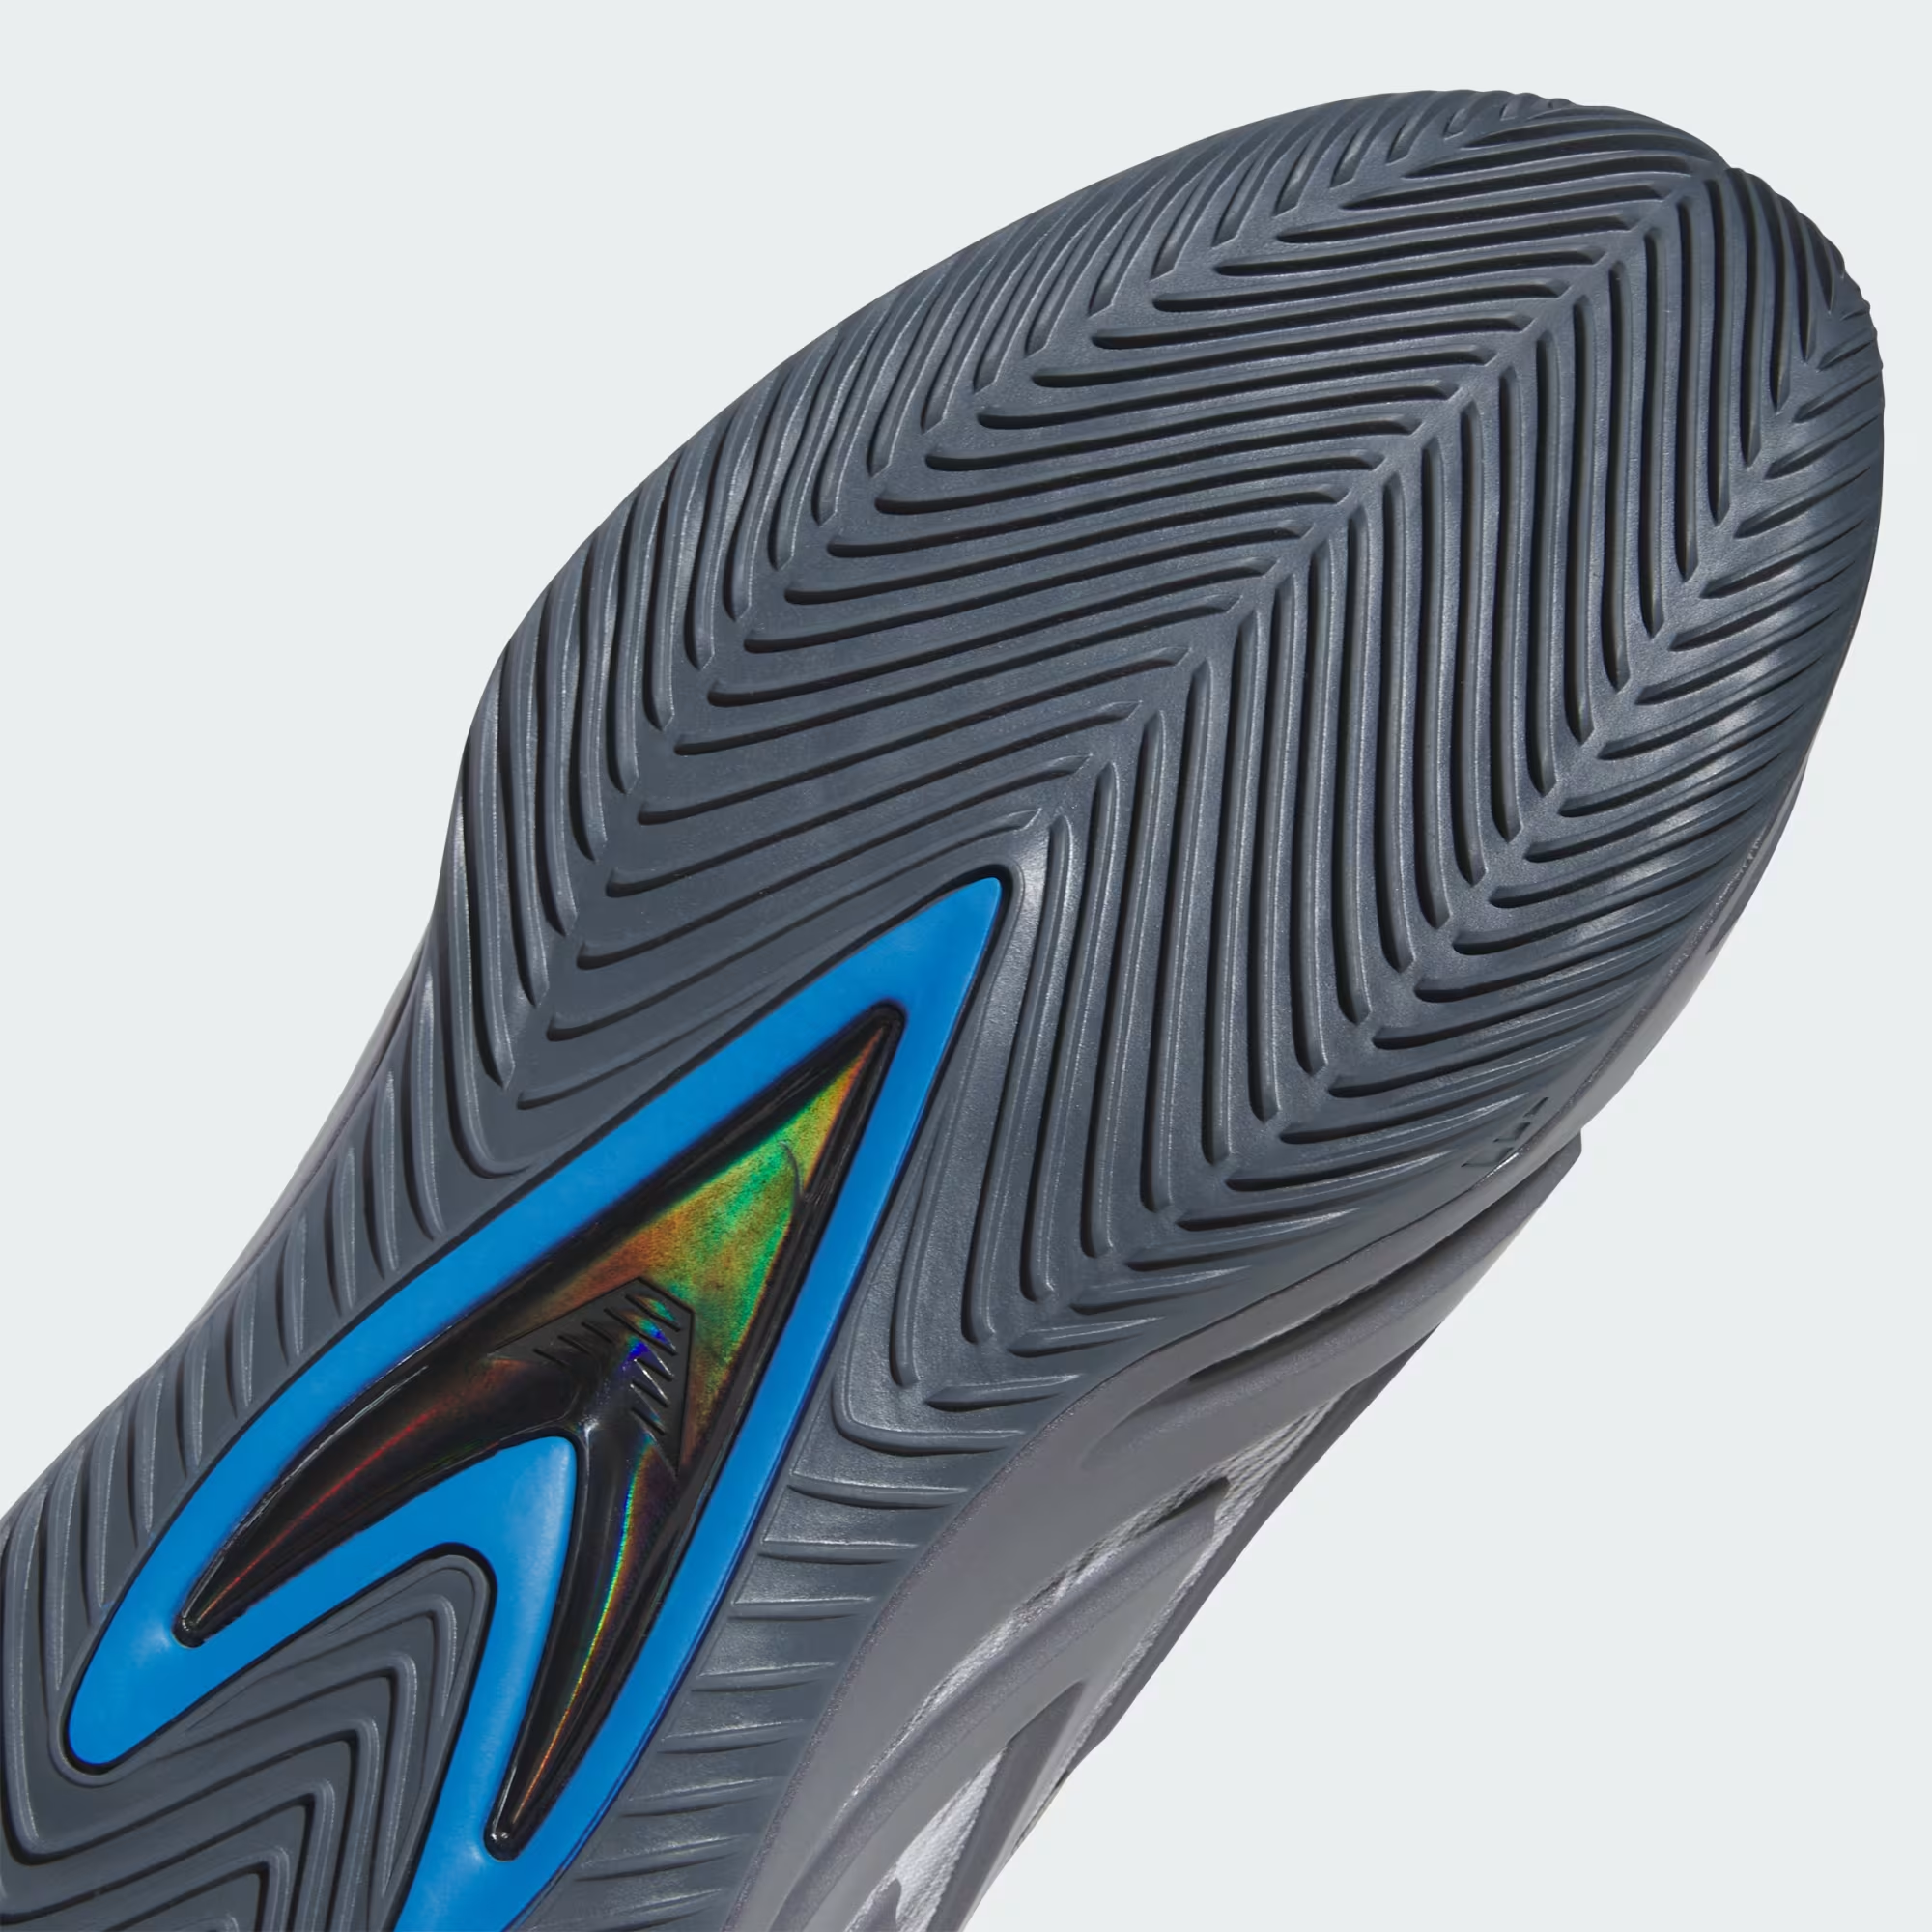
- Thiết kế nhận diện đặc trưng. Phần thân giày giữ lại cách lồng ghép chữ “JA” đầy nghệ thuật thông qua logo Swoosh ngược đóng vai trò chữ J và khung nhựa gót giày uốn thành chữ A, đi kèm mặt đế ngoài sử dụng vân bám lấy cảm hứng từ logo cá nhân của Ja Morant.
JA4 là phương pháp tạo “dấu vân tay” thụ động cho các kết nối mạng mã hóa (TLS/SSL), do FoxIO phát triển nhằm thay thế tiêu chuẩn JA3 cũ. Công nghệ này phân tích gói tin khởi tạo kết nối (
Client Hello) để nhận diện loại trình duyệt, ứng dụng, bot hoặc mã độc đang giao tiếp mà không cần giải mã nội dung dữ liệu- Cấu trúc định dạng. Chuỗi JA4 dài 36 ký tự được chia làm 3 phần theo mẫu
a_b_cgiúp con người và máy móc đều dễ đọc hiểu. Phần a thể hiện giao thức (TCP/QUIC), phiên bản TLS, số lượng bộ mã hóa và tiện ích mở rộng. Phần b là mã băm rút gọn của danh sách bộ mã hóa (cipher suites). Phần c là mã băm của các tiện ích mở rộng (extensions) và thuật toán chữ ký.
- Điểm cải tiến vượt trội. Khác với JA3 vốn dễ bị phá vỡ khi trình duyệt thay đổi ngẫu nhiên thứ tự các tiện ích mở rộng (như Chrome hay Firefox), JA4 tự động sắp xếp lại danh sách trước khi băm. Nhờ đó, kết quả nhận diện ổn định hơn và giảm thiểu tỷ lệ chặn nhầm người dùng thật.
- Hệ sinh thái JA4+. Bên cạnh JA4 gốc cho TLS Client, bộ công cụ mở rộng JA4+ trên GitHub còn bao gồm nhiều biến thể khác như JA4S (phản hồi từ máy chủ TLS), JA4H (lưu lượng HTTP), JA4X (chứng chỉ số X.509) và JA4SSH (phiên kết nối SSH).
- Ứng dụng thực tế. Các tường lửa ứng dụng web (WAF) như Cloudflare hay AWS sử dụng JA4 để phát hiện bot tự động, ngăn chặn tấn công DDoS và săn tìm mối đe dọa (Threat Hunting).
Hãy là người đầu tiên nhận xét “Nike JA4”
Sản phẩm tương tự
-36%
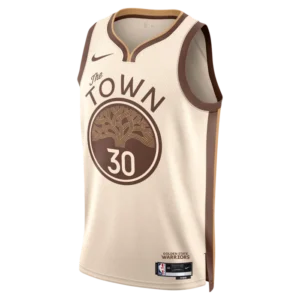
Golden State Warriors
Giá gốc là: 2,800,000₫.1,800,000₫Giá hiện tại là: 1,800,000₫.
-34%
-28%
Đánh giá
Chưa có đánh giá nào.